

Χάκερ στα ψυγεία της Κηφισιάς: Η κυβερνοαπειλή που μπορεί να παραλύσει την αγορά τροφίμων
Από μια καταγγελία για παραβίαση ψυγείων κρεοπωλείου μέχρι τις επιθέσεις σε εκατοντάδες ευρωπαϊκά σούπερ μάρκετ, το κυβερνοέγκλημα αποκτά μια νέα, επικίνδυνη διάσταση
Περιεχόμενα
- Κηφισιά: Τι συνέβη τα ξημερώματα στο κρεοπωλείο
- Δεν ήταν απαραίτητα ένα μεμονωμένο περιστατικό
- Η Ευρώπη βρίσκεται ήδη αντιμέτωπη με παρόμοιες επιθέσεις
- Η προειδοποίηση που είχε προηγηθεί στην Ελλάδα
- Πώς ένα ψυγείο μετατρέπεται σε στόχο κυβερνοεπίθεσης
- Η οικονομική διάσταση: Μια επίθεση μπορεί να κοστίσει περισσότερο από μια κλοπή
- Ποιος βρίσκεται πίσω από τις επιθέσεις;
- Η τεχνητή νοημοσύνη αλλάζει και το τοπίο των κυβερνοαπειλών
- Είναι προετοιμασμένες οι ελληνικές επιχειρήσεις;
- Η ψυκτική αλυσίδα ως κρίσιμος κρίκος της οικονομίας
- Το πραγματικό ερώτημα μετά την Κηφισιά

Περισσότερα από 300 εκτεθειμένα συστήματα έχουν εντοπιστεί στην Ελλάδα, ενώ η ασφάλεια των τροφίμων, οι επιχειρήσεις και η εφοδιαστική αλυσίδα βρίσκονται αντιμέτωπες με μια απειλή που δεν περιορίζεται πλέον στις οθόνες των υπολογιστών.
Όταν οι χάκερ δεν κλέβουν δεδομένα, αλλά απειλούν τα τρόφιμά μας
Μέχρι πρόσφατα, όταν ακούγαμε τη λέξη «κυβερνοεπίθεση», το μυαλό μας πήγαινε σχεδόν αυτόματα σε υποκλοπές προσωπικών δεδομένων, τραπεζικούς λογαριασμούς, ηλεκτρονικές απάτες ή επιθέσεις εναντίον μεγάλων επιχειρήσεων. Ο ψηφιακός κίνδυνος έμοιαζε να περιορίζεται σε έναν κόσμο υπολογιστών, κωδικών πρόσβασης και πληροφοριακών συστημάτων.
Η πραγματικότητα, όμως, αποδεικνύεται πολύ πιο σύνθετη.
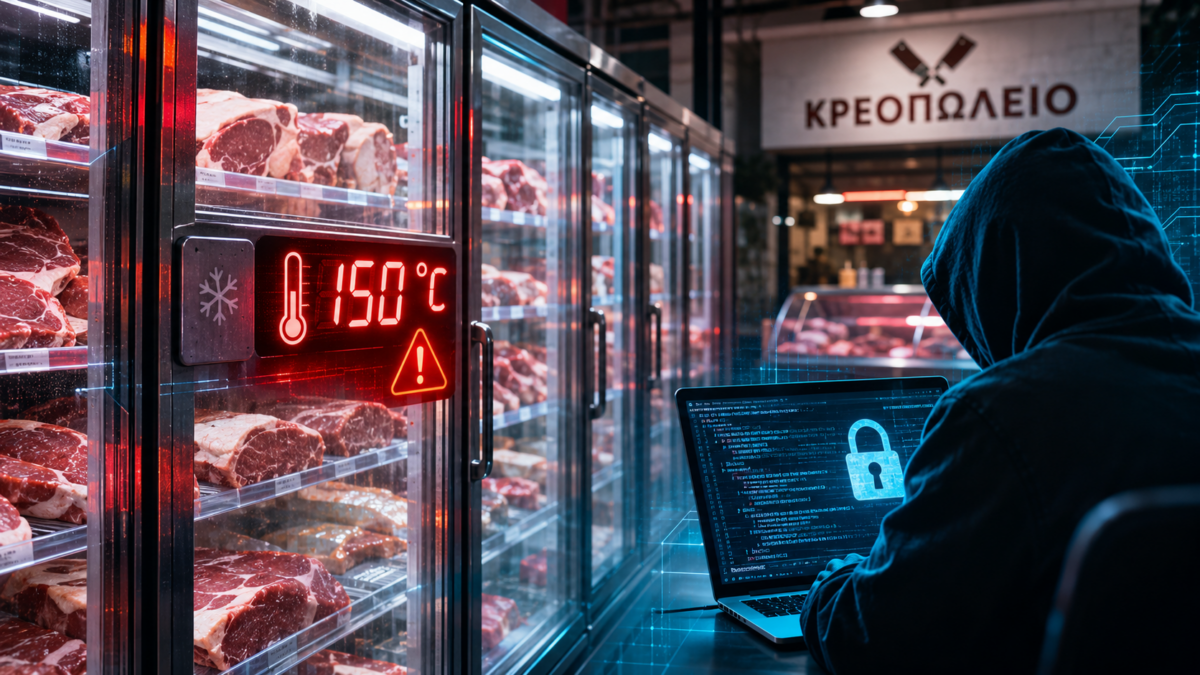
Την Τρίτη 3 Νοεμβρίου 2026, μια καταγγελία από την Κηφισιά έφερε στο προσκήνιο μια διαφορετική μορφή κυβερνοεγκλήματος. Άγνωστοι φέρονται να απέκτησαν πρόσβαση στο ηλεκτρονικό σύστημα ψύξης ενός κρεοπωλείου και να επιχείρησαν να μεταβάλουν τη θερμοκρασία των επαγγελματικών ψυγείων από τους μηδέν στους 150 βαθμούς Κελσίου.
Δεν επρόκειτο για κλοπή χρημάτων. Ούτε για υποκλοπή αρχείων. Εφόσον επιβεβαιωθεί τεχνικά η καταγγελία, ο στόχος ήταν η παρέμβαση σε μια εγκατάσταση από την οποία εξαρτάται η καθημερινή λειτουργία μιας επιχείρησης και η ασφαλής συντήρηση των προϊόντων της.
Το περιστατικό έγινε γνωστό μέσα από αποκλειστικό ρεπορτάζ του ΣΚΑΪ και της εκπομπής «Σήμερα», στο οποίο ο ιδιοκτήτης περιέγραψε όσα συνέβησαν. Η υπόθεση αποκτά ιδιαίτερη σημασία επειδή δεν εμφανίζεται σε ένα διεθνές περιβάλλον αποκομμένο από την ελληνική πραγματικότητα, αλλά σε μια συνηθισμένη εμπορική επιχείρηση της Αττικής.
Και αυτό ακριβώς είναι το στοιχείο που αξίζει να μας προβληματίσει.
Διότι, αν ένα ηλεκτρονικό σύστημα μπορεί να επηρεάσει την ψύξη των τροφίμων, τότε η κυβερνοασφάλεια δεν αφορά αποκλειστικά τους ειδικούς της πληροφορικής. Αφορά τον επιχειρηματία που πρέπει να προστατεύσει τα εμπορεύματά του, τον εργαζόμενο που εξαρτάται από τη λειτουργία της επιχείρησης και τον καταναλωτή που θεωρεί αυτονόητο ότι τα προϊόντα που αγοράζει έχουν συντηρηθεί σωστά.
Κηφισιά: Τι συνέβη τα ξημερώματα στο κρεοπωλείο
Σύμφωνα με όσα κατήγγειλε ο επιχειρηματίας Γιώργος Μπούμπας, οι εργαζόμενοι έφτασαν περίπου στις τέσσερις τα ξημερώματα στο κατάστημα, προκειμένου να προετοιμάσουν τις παραγγελίες της χονδρικής.
Σύντομα διαπίστωσαν ότι κάτι δεν λειτουργούσε σωστά στα επαγγελματικά ψυγεία.
Η πρώτη σκέψη ήταν ότι επρόκειτο για μια συνηθισμένη τεχνική βλάβη. Σε μια επιχείρηση που χρησιμοποιεί καθημερινά ψυκτικές εγκαταστάσεις, μια δυσλειτουργία μπορεί να οφείλεται σε πολλούς παράγοντες, από την ηλεκτροδότηση μέχρι κάποιο εξάρτημα του εξοπλισμού.
Ωστόσο, αυτή τη φορά υπήρχε μια σημαντική διαφορά: οι υπεύθυνοι δεν μπορούσαν να αποκτήσουν πρόσβαση στο ηλεκτρονικό σύστημα ελέγχου ώστε να επαναφέρουν τις κανονικές ρυθμίσεις.
Κλήθηκε τεχνικός, ο οποίος εξέτασε αρχικά το ενδεχόμενο προβλήματος στην παροχή ρεύματος. Σύμφωνα με την περιγραφή του ιδιοκτήτη, μετά από περίπου μία ώρα ελέγχων διατύπωσε την εκτίμηση ότι το σύστημα είχε παραβιαστεί.
Η αποκατάσταση του ελέγχου χρειάστηκε περίπου δύο ώρες.
Το εντυπωσιακότερο στοιχείο της καταγγελίας ήταν η ρύθμιση της θερμοκρασίας στους 150 βαθμούς Κελσίου.
Εδώ χρειάζεται μια ουσιαστική διευκρίνιση: δεν υπάρχουν στοιχεία ότι τα ψυγεία έφτασαν πραγματικά σε αυτή τη θερμοκρασία. Ο αριθμός αφορά τη φερόμενη ηλεκτρονική ρύθμιση του συστήματος και όχι τη θερμοκρασία που αναπτύχθηκε στο εσωτερικό των εγκαταστάσεων.
Σύμφωνα με τον επιχειρηματία, η παρέμβαση αντιμετωπίστηκε εγκαίρως και αποφεύχθηκε η καταστροφή των αποθεμάτων κρέατος.
Η επιχείρηση προχώρησε στην απενεργοποίηση της ασύρματης σύνδεσης των συστημάτων της, αναζητώντας παράλληλα μια μόνιμη τεχνική λύση.
Το γεγονός ότι η ζημιά αποφεύχθηκε δεν μειώνει τη σημασία του περιστατικού. Αντιθέτως, αναδεικνύει πόσο καθοριστικός μπορεί να αποδειχθεί ο χρόνος αντίδρασης όταν μια ψηφιακή δυσλειτουργία απειλεί μια πραγματική παραγωγική ή εμπορική δραστηριότητα.
Δεν ήταν απαραίτητα ένα μεμονωμένο περιστατικό
Η υπόθεση αποκτά μεγαλύτερο ενδιαφέρον από μια ακόμη πληροφορία που έδωσε ο ιδιοκτήτης.
Όπως υποστήριξε, ο τεχνικός τον ενημέρωσε ότι ανάλογα προβλήματα είχαν εμφανιστεί και σε δύο άλλες επιχειρήσεις, ένα σούπερ μάρκετ και μια επιχείρηση εστίασης, οι οποίες συνεργάζονταν με την ίδια εταιρεία για ζητήματα ψύξης.
Η πληροφορία αυτή δεν αρκεί από μόνη της για να αποδείξει ότι πραγματοποιήθηκε μια συντονισμένη κυβερνοεπίθεση.
Δεν έχει δημοσιοποιηθεί τεχνικό πόρισμα που να συνδέει οριστικά τα περιστατικά ή να προσδιορίζει τον τρόπο με τον οποίο ενδεχομένως αποκτήθηκε μη εξουσιοδοτημένη πρόσβαση.
Ωστόσο, το ενδεχόμενο περισσότερες επιχειρήσεις να αντιμετώπισαν παρόμοιο πρόβλημα μέσω μιας κοινής τεχνολογικής υποδομής δημιουργεί εύλογα ερωτήματα.
Πόσες επιχειρήσεις χρησιμοποιούν τα ίδια συστήματα; Ποιος είναι υπεύθυνος για την ασφάλεια των απομακρυσμένων συνδέσεων; Πόσο συχνά πραγματοποιούνται ενημερώσεις λογισμικού; Και κυρίως, ποιος ελέγχει εάν ένας εξωτερικός συνεργάτης έχει διατηρήσει πρόσβαση σε περισσότερες εγκαταστάσεις από όσες είναι απαραίτητο;
Τα ερωτήματα αυτά δεν αφορούν μόνο την Κηφισιά.
Αφορούν συνολικά τον τρόπο με τον οποίο λειτουργεί η σύγχρονη αγορά.
Η Ευρώπη βρίσκεται ήδη αντιμέτωπη με παρόμοιες επιθέσεις
Το περιστατικό στην Αττική έρχεται σε μια περίοδο κατά την οποία έχουν καταγραφεί σοβαρές αναφορές για κυβερνοεπιθέσεις σε ψυκτικές εγκαταστάσεις ευρωπαϊκών επιχειρήσεων.
Σύμφωνα με δημοσίευμα του ΣΚΑΪ στις 3 Νοεμβρίου, αλυσίδες σούπερ μάρκετ σε τουλάχιστον επτά ευρωπαϊκές χώρες ανέφεραν προβλήματα στα συστήματα ψύξης τους.
Πρόκειται για το Βέλγιο, την Εσθονία, την Ιρλανδία, τη Φινλανδία, το Λουξεμβούργο, την Ολλανδία και τη Σουηδία.
Σε ορισμένες περιπτώσεις, επιχειρήσεις επιβεβαίωσαν ότι είχαν δεχθεί κυβερνοεπίθεση, ενώ αναφέρθηκαν παρεμβάσεις στις ρυθμίσεις θερμοκρασίας ψυγείων και καταψυκτών.
Ιδιαίτερα σοβαρό ήταν το περιστατικό που είχε προηγηθεί στη Γαλλία τον Οκτώβριο.
Σύμφωνα με την Εθνική Αρχή Κυβερνοασφάλειας της Ελλάδας, επιτιθέμενοι απέκτησαν τον έλεγχο συστημάτων ψύξης σε περίπου 700 σούπερ μάρκετ, ανεβάζοντας τις ρυθμίσεις θερμοκρασίας έως τους 50 βαθμούς Κελσίου.
Η Αρχή ανέφερε ότι προκλήθηκαν καταστροφές τροφίμων και, σε ορισμένες περιπτώσεις, πυρκαγιές.
Τα δημοσιεύματα κάνουν λόγο για οικονομικές απώλειες δεκάδων εκατομμυρίων ευρώ, χωρίς ωστόσο να έχει παρουσιαστεί ένας ενιαίος, ανεξάρτητα επαληθευμένος απολογισμός.
Στην Ιρλανδία, η αλυσίδα SuperValu ανακοίνωσε ότι κυβερνοεπίθεση επηρέασε συστήματα ψύξης συγκεκριμένου τύπου σε 13 από τα 223 καταστήματά της.
Η επιχείρηση προχώρησε προληπτικά στην απόσυρση ψυχόμενων και κατεψυγμένων προϊόντων από την πώληση.
Η συγκεκριμένη αντίδραση δείχνει κάτι ιδιαίτερα σημαντικό: μια κυβερνοεπίθεση δεν χρειάζεται να καταστρέψει οριστικά μια εγκατάσταση για να προκαλέσει οικονομικές συνέπειες.
Αρκεί να δημιουργήσει αμφιβολία για την ασφάλεια των προϊόντων.
Και στον κλάδο των τροφίμων, η αμφιβολία αυτή μπορεί να μεταφραστεί αμέσως σε απώλειες.
Η προειδοποίηση που είχε προηγηθεί στην Ελλάδα
Ίσως το σημαντικότερο στοιχείο για την ελληνική διάσταση της υπόθεσης είναι ότι οι αρμόδιες αρχές είχαν ήδη προειδοποιήσει για τους κινδύνους.
Στις 14 Οκτωβρίου 2026, η Εθνική Αρχή Κυβερνοασφάλειας δημοσίευσε ανακοίνωση σχετικά με την έκθεση βιομηχανικών ελεγκτών στο δημόσιο διαδίκτυο.
Η ανακοίνωση δεν αφορούσε αποκλειστικά τα επαγγελματικά ψυγεία.
Αφορούσε ευρύτερα συστήματα που χρησιμοποιούνται για την παρακολούθηση και τον έλεγχο εξοπλισμού και τα οποία, όταν δεν προστατεύονται επαρκώς, μπορούν να αποτελέσουν στόχο κυβερνοεπιθέσεων.
Η Αρχή γνωστοποίησε ότι στην Ελλάδα είχαν εντοπιστεί περισσότερα από 300 εκτεθειμένα συστήματα, κυρίως ελεγκτές εμπορικής ψύξης κατασκευαστών όπως οι Danfoss, Copeland/Dixell και Carel.
Η διαπίστωση αυτή δεν σημαίνει ότι 300 ελληνικές επιχειρήσεις είχαν ήδη παραβιαστεί.
Σημαίνει ότι είχαν εντοπιστεί συστήματα προσβάσιμα μέσω διαδικτύου, των οποίων η έκθεση μπορούσε να δημιουργήσει κινδύνους ασφαλείας.
Η διαφορά είναι ουσιαστική.
Η ύπαρξη μιας ευπάθειας δεν αποδεικνύει ότι έχει πραγματοποιηθεί επίθεση. Αποδεικνύει, όμως, ότι υπάρχει ένα σημείο το οποίο χρειάζεται προστασία προτού αξιοποιηθεί από κάποιον κακόβουλο παράγοντα.
Η Εθνική Αρχή Κυβερνοασφάλειας συνέστησε την άμεση αποσύνδεση των συστημάτων ελέγχου από το δημόσιο διαδίκτυο, τη χρήση ασφαλών συνδέσεων για την απομακρυσμένη πρόσβαση, την αλλαγή των προεπιλεγμένων κωδικών και την εγκατάσταση ενημερώσεων ασφαλείας.
Επισήμανε επίσης την ανάγκη αντικατάστασης εξοπλισμού που δεν υποστηρίζεται πλέον από τον κατασκευαστή του.
Ο διοικητής της Αρχής, Μιχάλης Μπλέτσας, υπογράμμισε ότι ένα γνωστό αλλά αδιόρθωτο κενό ασφαλείας μπορεί να οδηγήσει σε πραγματική φυσική ζημιά.
Η προειδοποίηση αποκτά σήμερα ιδιαίτερη επικαιρότητα.
Διότι το ερώτημα δεν είναι μόνο αν οι επιχειρήσεις γνωρίζουν ότι υπάρχουν κυβερνοαπειλές. Είναι αν έχουν αντιληφθεί ότι αυτές μπορούν να επηρεάσουν ακόμη και τον εξοπλισμό που χρησιμοποιούν για να συντηρούν τα προϊόντα τους.
Πώς ένα ψυγείο μετατρέπεται σε στόχο κυβερνοεπίθεσης
Για να κατανοήσουμε τον κίνδυνο, πρέπει πρώτα να καταλάβουμε πώς λειτουργούν πολλές σύγχρονες επαγγελματικές εγκαταστάσεις.
Τα ψυγεία και οι καταψύκτες μεγάλων επιχειρήσεων δεν είναι απαραίτητα αυτόνομες συσκευές που ρυθμίζονται αποκλειστικά από έναν μηχανικό θερμοστάτη.
Συχνά αποτελούν μέρος ενός ευρύτερου ηλεκτρονικού συστήματος παρακολούθησης.
Οι υπεύθυνοι μπορούν να ελέγχουν θερμοκρασίες, να λαμβάνουν ειδοποιήσεις για δυσλειτουργίες, να παρακολουθούν την κατανάλωση ενέργειας και, σε ορισμένες περιπτώσεις, να τροποποιούν ρυθμίσεις εξ αποστάσεως.
Οι δυνατότητες αυτές προσφέρουν σημαντικά πλεονεκτήματα.
Μια επιχείρηση μπορεί να αντιληφθεί εγκαίρως μια βλάβη, να περιορίσει την ενεργειακή κατανάλωση και να οργανώσει αποτελεσματικότερα τη συντήρηση του εξοπλισμού της.
Το πρόβλημα εμφανίζεται όταν η δυνατότητα απομακρυσμένης πρόσβασης δεν συνοδεύεται από επαρκή προστασία.
Ένας βιομηχανικός ελεγκτής που είναι εκτεθειμένος στο δημόσιο διαδίκτυο, χρησιμοποιεί αδύναμους κωδικούς ή λειτουργεί με παλαιό λογισμικό μπορεί να αποτελέσει σημείο εισόδου για μη εξουσιοδοτημένη πρόσβαση.
Ανάλογα με τη σχεδίαση του συστήματος και τα δικαιώματα που αποκτά ο εισβολέας, μια τέτοια πρόσβαση μπορεί να επιτρέψει αλλαγές στις ρυθμίσεις ή διακοπή της κανονικής λειτουργίας.
Αυτό δεν σημαίνει ότι κάθε συνδεδεμένο ψυγείο είναι επικίνδυνο ή ότι η χρήση ασύρματου δικτύου συνεπάγεται αυτομάτως ευπάθεια.
Ο κίνδυνος εξαρτάται από την αρχιτεκτονική της εγκατάστασης, τα μέτρα ασφαλείας, τις ενημερώσεις λογισμικού και τον τρόπο διαχείρισης της πρόσβασης.
Η τεχνολογία, επομένως, δεν αποτελεί από μόνη της το πρόβλημα.
Το πρόβλημα είναι η τεχνολογία χωρίς την απαραίτητη προστασία.
Η οικονομική διάσταση: Μια επίθεση μπορεί να κοστίσει περισσότερο από μια κλοπή
Από επιχειρηματική άποψη, οι συνέπειες μιας τέτοιας επίθεσης μπορεί να είναι πολύ μεγαλύτερες από το κόστος αποκατάστασης του ηλεκτρονικού συστήματος.
Ας εξετάσουμε ένα υποθετικό παράδειγμα.
Ένα μεγάλο σούπερ μάρκετ διαθέτει σημαντικές ποσότητες νωπού κρέατος, γαλακτοκομικών, ψαριών, κατεψυγμένων τροφίμων και άλλων ευπαθών προϊόντων.
Αν η ψύξη διακοπεί ή λειτουργήσει εκτός των απαιτούμενων ορίων για αρκετές ώρες, η επιχείρηση ενδέχεται να υποχρεωθεί να αποσύρει προϊόντα από την πώληση.
Το οικονομικό κόστος δεν περιορίζεται στην αξία των εμπορευμάτων.
Προστίθενται οι δαπάνες τεχνικής αποκατάστασης, η πιθανή διακοπή λειτουργίας, η ανάγκη αντικατάστασης των αποθεμάτων, οι καθυστερήσεις στις παραδόσεις και η διαχείριση των σχέσεων με τους προμηθευτές.
Σε μια αλυσίδα καταστημάτων, οι συνέπειες μπορεί να πολλαπλασιαστούν εάν το πρόβλημα επηρεάζει ταυτόχρονα περισσότερες εγκαταστάσεις.
Ακόμη σημαντικότερη μπορεί να αποδειχθεί η επίδραση στην εμπιστοσύνη των καταναλωτών.
Η αγορά τροφίμων βασίζεται σε μεγάλο βαθμό σε μια σιωπηρή συμφωνία: ο πελάτης θεωρεί δεδομένο ότι το προϊόν που βρίσκεται στο ράφι έχει συντηρηθεί σύμφωνα με τους κανόνες ασφαλείας.
Όταν αυτή η βεβαιότητα κλονίζεται, η οικονομική ζημιά μπορεί να συνεχιστεί ακόμη και μετά την πλήρη τεχνική αποκατάσταση.
Για μια μικρή επιχείρηση, η απώλεια ενός σημαντικού μέρους των αποθεμάτων της μπορεί να αποτελέσει σοβαρό πλήγμα στη ρευστότητά της.
Για μια μεγάλη αλυσίδα, μια εκτεταμένη επίθεση μπορεί να δημιουργήσει προβλήματα στη διανομή, στην αποθήκευση και στον προγραμματισμό των παραγγελιών.
Αυτός είναι και ο λόγος για τον οποίο η κυβερνοασφάλεια πρέπει πλέον να αντιμετωπίζεται ως μέρος της επιχειρησιακής συνέχειας και όχι ως μια δευτερεύουσα τεχνική υπηρεσία.
Από τα τρόφιμα στα νοσοκομεία και στις ενεργειακές εγκαταστάσεις
Το ζήτημα δεν περιορίζεται στον κλάδο των τροφίμων.
Παρόμοια συστήματα ηλεκτρονικού ελέγχου χρησιμοποιούνται σε βιομηχανικές εγκαταστάσεις, αποθήκες, κέντρα διανομής, ενεργειακές υποδομές και κτίρια με αυτοματοποιημένο εξοπλισμό.
Στον χώρο της υγείας, η σωστή λειτουργία της ψύξης είναι απαραίτητη για τη διατήρηση ορισμένων φαρμάκων, εμβολίων και βιολογικών υλικών.
Στη βιομηχανία, οι αυτοματισμοί ρυθμίζουν κρίσιμες παραγωγικές διαδικασίες.
Στις ενεργειακές εγκαταστάσεις, ηλεκτρονικοί ελεγκτές χρησιμοποιούνται για την παρακολούθηση και τη λειτουργία εξοπλισμού.
Η Εθνική Αρχή Κυβερνοασφάλειας αναφέρθηκε, μάλιστα, σε έρευνα Ολλανδών ειδικών που εντόπισαν τον Οκτώβριο 8.547 εκτεθειμένα συστήματα αιολικών και φωτοβολταϊκών εγκαταστάσεων σε 35 χώρες.
Σύμφωνα με τα στοιχεία που παρουσίασε, σε περίπου 181 από αυτά ένας επιτιθέμενος θα μπορούσε δυνητικά να αποκτήσει πλήρη έλεγχο.
Δεν πρόκειται για απόδειξη ότι όλες αυτές οι εγκαταστάσεις παραβιάστηκαν.
Πρόκειται, όμως, για μια σοβαρή ένδειξη ότι η ψηφιακή έκθεση αφορά πολύ περισσότερους τομείς από όσους συνήθως φανταζόμαστε.
Η σύγχρονη οικονομία στηρίζεται σε ένα εκτεταμένο δίκτυο συνδεδεμένων συστημάτων.
Και όσο περισσότερο εξαρτάται από αυτά, τόσο σημαντικότερο γίνεται να εξασφαλίζει ότι μπορούν να συνεχίσουν να λειτουργούν ακόμη και όταν παρουσιαστεί μια κυβερνοαπειλή.
Ποιος βρίσκεται πίσω από τις επιθέσεις;
Ένα από τα μεγαλύτερα ερωτήματα αφορά την ταυτότητα και τα κίνητρα των δραστών.
Οι κυβερνοεπιθέσεις μπορούν να πραγματοποιηθούν για διαφορετικούς λόγους.
Σε ορισμένες περιπτώσεις, στόχος είναι το οικονομικό όφελος μέσω εκβιασμού ή απαίτησης λύτρων.
Σε άλλες, οι επιτιθέμενοι επιδιώκουν να προκαλέσουν λειτουργική αναστάτωση, να εκμεταλλευτούν γνωστά κενά ασφαλείας ή να αποδείξουν ότι μπορούν να αποκτήσουν πρόσβαση σε ευάλωτες υποδομές.
Υπάρχουν επίσης περιστατικά στα οποία η ψηφιακή δολιοφθορά μπορεί να συνδέεται με ευρύτερες γεωπολιτικές αντιπαραθέσεις.
Ωστόσο, στην περίπτωση της Κηφισιάς δεν έχουν δημοσιοποιηθεί επαρκή στοιχεία ώστε να αποδοθεί η φερόμενη επίθεση σε συγκεκριμένη ομάδα ή να προσδιοριστεί το κίνητρό της.
Οποιαδήποτε σύνδεση με οργανωμένο κυβερνοέγκλημα, ξένο κράτος ή συγκεκριμένο δίκτυο δραστών θα ήταν, προς το παρόν, αυθαίρετη.
Το γεγονός ότι έχουν καταγραφεί παρόμοια περιστατικά σε διαφορετικές ευρωπαϊκές χώρες δεν αποδεικνύει αυτομάτως ότι υπάρχει ένας κοινός οργανωτής.
Ενδέχεται να πρόκειται για επιθέσεις που αξιοποιούν παρόμοιες τεχνολογικές αδυναμίες, χωρίς απαραίτητα να συντονίζονται από το ίδιο κέντρο.
Η διάκριση αυτή είναι σημαντική, ιδιαίτερα σε μια εποχή κατά την οποία οι πληροφορίες για κυβερνοεπιθέσεις συχνά συνοδεύονται από υποθέσεις που προηγούνται των πραγματικών ευρημάτων.
Η τεχνητή νοημοσύνη αλλάζει και το τοπίο των κυβερνοαπειλών
Στη συζήτηση για τη νέα γενιά κυβερνοεπιθέσεων προστίθεται ένας ακόμη παράγοντας: η τεχνητή νοημοσύνη.
Η ανάπτυξη εργαλείων αυτοματοποίησης μπορεί να διευκολύνει τόσο την αμυντική πλευρά όσο και την κακόβουλη δραστηριότητα.
Για τους ειδικούς κυβερνοασφάλειας, η τεχνητή νοημοσύνη προσφέρει δυνατότητες ταχύτερου εντοπισμού ύποπτων συμπεριφορών, ανάλυσης δεδομένων και αναγνώρισης ευπαθειών.
Αντίστοιχα, οι επιτιθέμενοι μπορούν να αξιοποιήσουν αυτοματοποιημένα εργαλεία για να εντοπίζουν εκτεθειμένες υπηρεσίες, να επεξεργάζονται μεγάλες ποσότητες πληροφοριών και να προσαρμόζουν τις προσπάθειές τους.
Αυτό δεν σημαίνει ότι η συγκεκριμένη υπόθεση της Κηφισιάς συνδέεται με χρήση τεχνητής νοημοσύνης. Δεν υπάρχουν δημοσιοποιημένα στοιχεία που να τεκμηριώνουν κάτι τέτοιο.
Σημαίνει, όμως, ότι η γενικότερη εξέλιξη της τεχνολογίας καθιστά ακόμη σημαντικότερη την έγκαιρη προστασία των ψηφιακών υποδομών.
Όσο μειώνεται το κόστος αυτοματοποίησης ορισμένων διαδικασιών, τόσο μεγαλύτερη σημασία αποκτούν οι βασικοί κανόνες ασφαλείας.
Και αυτοί οι κανόνες δεν είναι πάντοτε ιδιαίτερα περίπλοκοι.
Συχνά ξεκινούν από τη σωστή διαχείριση των κωδικών πρόσβασης, τον περιορισμό των απομακρυσμένων συνδέσεων και την εγκατάσταση των απαραίτητων ενημερώσεων.
Είναι προετοιμασμένες οι ελληνικές επιχειρήσεις;
Η Ελλάδα έχει πραγματοποιήσει σημαντικά βήματα στον ψηφιακό μετασχηματισμό της οικονομίας και των υπηρεσιών.
Η υιοθέτηση νέων τεχνολογιών επιτρέπει στις επιχειρήσεις να λειτουργούν αποτελεσματικότερα, να μειώνουν λειτουργικά κόστη και να παρακολουθούν σε πραγματικό χρόνο τις εγκαταστάσεις τους.
Ωστόσο, η ψηφιοποίηση δημιουργεί και νέες υποχρεώσεις.
Ένα μικρό κρεοπωλείο μπορεί να διαθέτει σύγχρονο σύστημα ψύξης χωρίς να απασχολεί ειδικό κυβερνοασφάλειας.
Ένα εστιατόριο μπορεί να χρησιμοποιεί συνδεδεμένο εξοπλισμό χωρίς ο ιδιοκτήτης του να γνωρίζει με ποιον τρόπο πραγματοποιείται η απομακρυσμένη πρόσβαση.
Μια αποθήκη μπορεί να βασίζεται σε εξωτερικούς τεχνικούς για τη διαχείριση κρίσιμων εγκαταστάσεων.
Σε όλες αυτές τις περιπτώσεις, η ασφάλεια εξαρτάται από τη συνεργασία επιχειρήσεων, κατασκευαστών, προμηθευτών και τεχνικών συνεργατών.
Δεν αρκεί να αγοραστεί ένα σύγχρονο μηχάνημα.
Πρέπει να είναι σαφές ποιος αναλαμβάνει την εγκατάσταση των ενημερώσεων, ποιος διαχειρίζεται τους κωδικούς, ποιος ελέγχει τις απομακρυσμένες συνδέσεις και ποιος παρεμβαίνει σε περίπτωση ύποπτης δραστηριότητας.
Το περιστατικό της Κηφισιάς αναδεικνύει ακριβώς αυτή την ανάγκη.
Η ασφάλεια μιας επιχείρησης δεν μπορεί να θεωρείται δεδομένη μόνο και μόνο επειδή ο εξοπλισμός της λειτουργεί κανονικά.
Ούτε μπορεί να εξαρτάται αποκλειστικά από την ταχύτητα με την οποία θα αντιδράσει ένας τεχνικός όταν εμφανιστεί το πρόβλημα.
Η πρόληψη πρέπει να προηγείται της κρίσης.
Η ευρωπαϊκή νομοθεσία και η νέα ευθύνη των επιχειρήσεων
Η Ευρωπαϊκή Ένωση έχει ήδη αναγνωρίσει ότι η κυβερνοασφάλεια αποτελεί ζήτημα οικονομικής και κοινωνικής ανθεκτικότητας.
Η οδηγία NIS2 ενισχύει τις απαιτήσεις κυβερνοασφάλειας για συγκεκριμένες κατηγορίες φορέων και επιχειρήσεων, δίνοντας ιδιαίτερη έμφαση στη διαχείριση κινδύνων, στην ασφάλεια της εφοδιαστικής αλυσίδας και στην αναφορά σημαντικών περιστατικών.
Στην Ελλάδα, το σχετικό πλαίσιο έχει ενσωματωθεί με τον νόμο 5160/2024.
Αυτό δεν σημαίνει ότι κάθε μικρή εμπορική επιχείρηση υπάγεται αυτομάτως στις ίδιες υποχρεώσεις.
Το πεδίο εφαρμογής εξαρτάται από τον τομέα δραστηριότητας, το μέγεθος και τα ειδικότερα χαρακτηριστικά του φορέα.
Ωστόσο, η βασική αρχή είναι ευρύτερη.
Η κυβερνοασφάλεια δεν αποτελεί πλέον μια προαιρετική επένδυση που αφορά μόνο τις μεγαλύτερες επιχειρήσεις.
Αποτελεί στοιχείο της συνολικής διαχείρισης επιχειρηματικού κινδύνου.
Η πρόκληση για την ελληνική αγορά είναι να μεταφερθεί αυτή η αντίληψη και στις μικρότερες επιχειρήσεις, οι οποίες συχνά διαθέτουν περιορισμένους οικονομικούς και τεχνικούς πόρους.
Εδώ προκύπτει και ένα ευρύτερο ερώτημα πολιτικής και οικονομίας: πώς μπορεί να ενισχυθεί η προστασία των μικρομεσαίων επιχειρήσεων χωρίς να επιβαρυνθούν με δυσανάλογο κόστος;
Η απάντηση δεν βρίσκεται αποκλειστικά σε περισσότερες κανονιστικές υποχρεώσεις.
Βρίσκεται επίσης στην ενημέρωση, στην εκπαίδευση, στην τεχνική υποστήριξη και στην ανάπτυξη πρακτικών λύσεων που μπορούν να εφαρμοστούν στην καθημερινότητα.
Η ψυκτική αλυσίδα ως κρίσιμος κρίκος της οικονομίας
Η ψυκτική αλυσίδα αποτελεί μια από τις λιγότερο ορατές αλλά σημαντικότερες υποδομές της σύγχρονης αγοράς.
Από τη στιγμή που ένα ευπαθές τρόφιμο παράγεται ή συσκευάζεται μέχρι τη στιγμή που φτάνει στον καταναλωτή, η διατήρηση των κατάλληλων συνθηκών θερμοκρασίας είναι καθοριστική.
Παραγωγοί, μεταφορικές επιχειρήσεις, αποθήκες, κέντρα διανομής, σούπερ μάρκετ, εστιατόρια και καταστήματα λιανικής συμμετέχουν σε μια αλληλοεξαρτώμενη διαδικασία.
Μια σοβαρή δυσλειτουργία σε έναν κρίκο μπορεί να επηρεάσει και τους υπόλοιπους.
Αν μια μεγάλη αποθήκη ψυχόμενων προϊόντων τεθεί εκτός λειτουργίας, οι συνέπειες μπορεί να επεκταθούν στις παραδόσεις, στη διαθεσιμότητα προϊόντων και στο κόστος λειτουργίας των επιχειρήσεων που εξαρτώνται από αυτήν.
Αντίστοιχα, μια κυβερνοεπίθεση σε περισσότερες εγκαταστάσεις της ίδιας αλυσίδας μπορεί να δημιουργήσει ταυτόχρονες ανάγκες τεχνικής αποκατάστασης και αντικατάστασης εμπορευμάτων.
Αυτός είναι ο λόγος για τον οποίο η ασφάλεια των ηλεκτρονικών συστημάτων ψύξης δεν αποτελεί απλώς ζήτημα συντήρησης εξοπλισμού.
Αποτελεί μέρος της ανθεκτικότητας της εφοδιαστικής αλυσίδας.
Και η ανθεκτικότητα αυτή έχει άμεση οικονομική αξία.
Το πραγματικό ερώτημα μετά την Κηφισιά
Η καταγγελία από το κρεοπωλείο της Κηφισιάς δεν πρέπει να αντιμετωπιστεί ούτε ως μια παράξενη τεχνολογική είδηση ούτε ως αφορμή για αδικαιολόγητο πανικό.
Χρειάζεται τεχνική διερεύνηση, αποσαφήνιση των πραγματικών συνθηκών και, εφόσον επιβεβαιωθεί η παραβίαση, εντοπισμός των αδυναμιών που την επέτρεψαν.
Χρειάζεται επίσης να διαπιστωθεί αν τα περιστατικά που αναφέρθηκαν σε άλλες επιχειρήσεις συνδέονται μεταξύ τους ή αποτελούν διαφορετικές περιπτώσεις.
Το σημαντικότερο, όμως, είναι να μην περιοριστεί η συζήτηση στο συγκεκριμένο κατάστημα.
Διότι η υπόθεση αγγίζει ένα πολύ ευρύτερο ζήτημα.
Η σύγχρονη κοινωνία έχει μάθει να θεωρεί την τεχνολογική πρόοδο σχεδόν αυτονόητη εγγύηση καλύτερης λειτουργίας.
Οι επιχειρήσεις επενδύουν σε αυτοματισμούς, οι υποδομές γίνονται περισσότερο συνδεδεμένες και η δυνατότητα απομακρυσμένου ελέγχου παρουσιάζεται ως πλεονέκτημα αποτελεσματικότητας.
Και πράγματι είναι.
Όμως, κάθε νέα δυνατότητα δημιουργεί και μια νέα ευθύνη.
Όσο περισσότερες λειτουργίες εξαρτώνται από ηλεκτρονικά συστήματα, τόσο μεγαλύτερη σημασία αποκτά η προστασία τους.
Το ερώτημα δεν είναι αν πρέπει να συνεχιστεί ο ψηφιακός μετασχηματισμός.
Είναι αν η ασφάλεια εξελίσσεται με την ίδια ταχύτητα.
Γιατί μια επιχείρηση μπορεί να διαθέτει τον πιο σύγχρονο εξοπλισμό και παρ’ όλα αυτά να παραμένει ευάλωτη, εάν δεν έχει προστατεύσει επαρκώς τον τρόπο με τον οποίο αυτός συνδέεται και ελέγχεται.
Και τελικά, η μεγαλύτερη απειλή ίσως δεν είναι εκείνη που βλέπουμε.
Είναι εκείνη που παραμένει αόρατη μέχρι τη στιγμή που θα επηρεάσει κάτι απολύτως πραγματικό.
Ένα ψυγείο. Μια αποθήκη. Μια παραγωγική μονάδα. Μια επιχείρηση.
Η περίπτωση της Κηφισιάς υπενθυμίζει ότι τα όρια ανάμεσα στον ψηφιακό και στον φυσικό κόσμο έχουν πλέον περιοριστεί σημαντικά.
Οι χάκερ δεν χρειάζεται να μπουν σε ένα κατάστημα για να απειλήσουν τη λειτουργία του. Αρκεί, υπό ορισμένες συνθήκες, να αποκτήσουν πρόσβαση στο σύστημα που ελέγχει τον εξοπλισμό του.
Και αυτό είναι ίσως το σημαντικότερο μήνυμα της νέας εποχής του κυβερνοεγκλήματος.
Η ασφάλεια των επιχειρήσεων, των τροφίμων και των κρίσιμων υποδομών δεν εξαρτάται πλέον μόνο από τις κλειδαριές, τις κάμερες και τους συναγερμούς.
Εξαρτάται και από τα ψηφιακά συστήματα που λειτουργούν αθόρυβα πίσω από την καθημερινότητά μας.
Το πραγματικό στοίχημα δεν είναι να φοβηθούμε την τεχνολογία.
Είναι να μάθουμε να την προστατεύουμε προτού διαπιστώσουμε πόσο εξαρτημένοι είμαστε από αυτήν.